Sistema de Detecção de Ataques DoS
01 — O problema
Ataques de negação de serviço (DoS) podem gerar um grande volume de requisições direcionadas a um sistema, comprometendo seu desempenho e disponibilidade. A partir desse problema, desenvolvi uma solução para analisar a frequência de requisições associadas a diferentes endereços IP e identificar possíveis comportamentos suspeitos.
02 — A solução
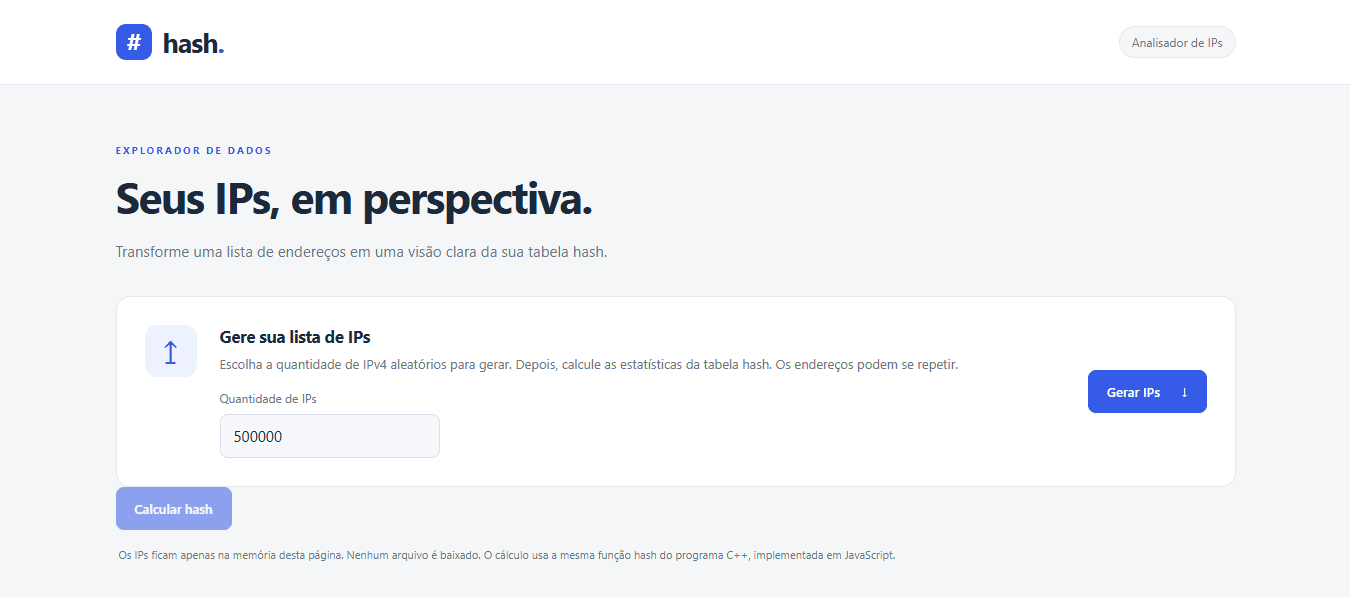
O projeto utiliza uma tabela hash para organizar e rastrear os endereços IP presentes nos dados analisados. A estrutura permite registrar a frequência de cada IP e acompanhar a distribuição das informações, tornando possível analisar o comportamento das requisições de forma eficiente.
03 — Como foi desenvolvido
O sistema foi desenvolvido em C++, aplicando conceitos de estruturas de dados, funções hash e tratamento de colisões. Durante o desenvolvimento, também foram considerados aspectos de desempenho, como tempo de execução, posições ocupadas na tabela e fator de carga.
04 — Análise e desempenho
Além da identificação e contagem dos endereços IP, o projeto permite observar métricas relacionadas ao funcionamento da tabela, contribuindo para a análise de sua eficiência e distribuição dos dados. O objetivo foi não apenas desenvolver a solução, mas também compreender o impacto das escolhas de estrutura e implementação sobre seu desempenho.
Tecnologias e conceitos
C++
Tabela Hash
Funções Hash
Estruturas de Dados
Tratamento de Colisões
Análise de Desempenho
Processamento de dados
Segurança de redes
Objetivo
Este projeto foi desenvolvido como uma aplicação prática de conceitos de estruturas de dados e algoritmos em um contexto relacionado à segurança de redes, explorando como diferentes estratégias de organização e processamento de dados podem contribuir para a identificação de padrões de comportamento.